PROBLEMAS FRECUENTES
Mi web WordPress ha sido hackeada: qué hacer y qué no hacer
Descubrir que una web WordPress ha sido hackeada suele generar una reacción inmediata: cambiar contraseñas, borrar aquello que parece sospechoso y comprobar si la página vuelve a funcionar. El problema es que una infección rara vez se limita al primer archivo extraño que encontramos.
Si aparecen redirecciones, usuarios administradores desconocidos, páginas de spam, avisos del navegador o modificaciones que nadie reconoce, lo importante es conservar la calma y actuar con cierto orden.
Cómo saber si un WordPress ha sido hackeado
No todas las infecciones se manifiestan igual. Algunas son muy evidentes y otras pueden permanecer ocultas durante semanas.
Entre los síntomas habituales están:
- La web redirige a páginas desconocidas.
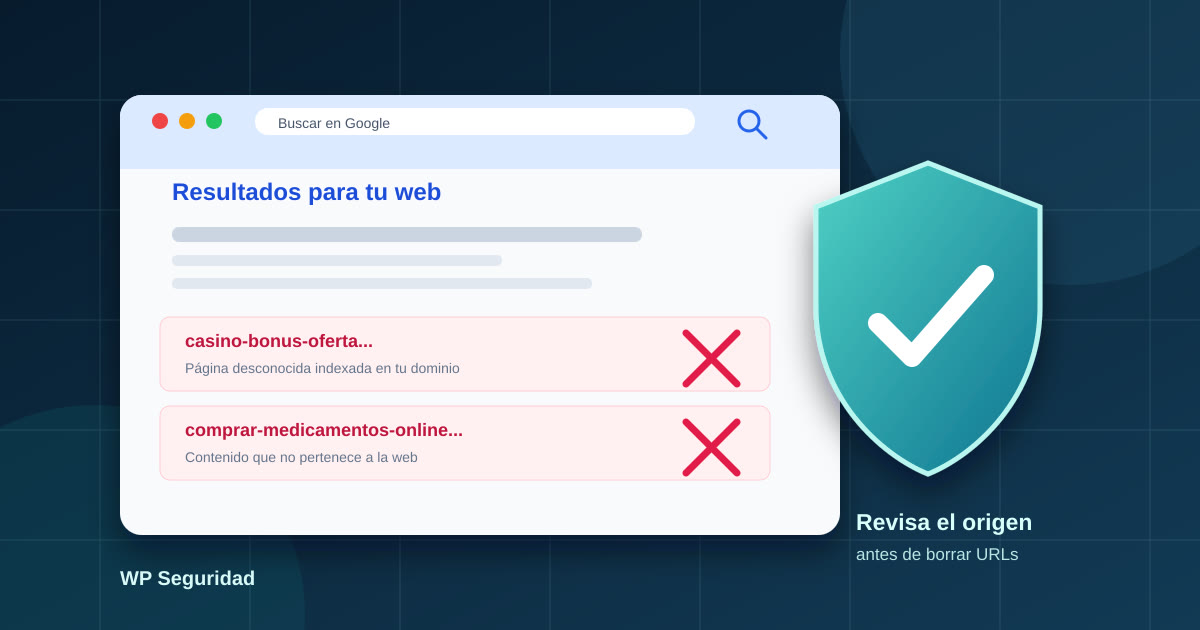
- Google muestra resultados o títulos que no pertenecen al sitio.
- Aparecen usuarios administradores que nadie ha creado.
- El navegador o el proveedor de hosting detectan malware.
- Se modifican archivos PHP sin una explicación aparente.
- El servidor empieza a consumir muchos más recursos.
- La web envía correos o spam.
- Algunos visitantes ven contenido diferente al que ve el administrador.
También existen infecciones diseñadas precisamente para pasar desapercibidas. Por ejemplo, un código malicioso puede ejecutarse únicamente cuando el visitante llega desde un buscador o cuando se cumplen determinadas condiciones.
Por eso comprobar la portada desde nuestro propio ordenador no permite confirmar que la web esté limpia.
Lo primero: evitar seguir modificando cosas sin control
Cuando encontramos un archivo sospechoso es tentador eliminarlo inmediatamente. A veces es necesario, pero conviene recopilar cierta información antes.
Las fechas de modificación de los archivos, los registros de acceso del servidor o el propio contenido del malware pueden ayudar posteriormente a determinar cómo se produjo la intrusión.
También es recomendable disponer de una copia del estado actual del sitio antes de iniciar la limpieza. No para restaurarla después, sino para poder analizarla si es necesario.
Si la infección está provocando redirecciones o distribuyendo contenido malicioso, puede ser conveniente limitar temporalmente el acceso público mientras se realiza la intervención.
Cambiar contraseñas ayuda, pero no limpia la infección
Cambiar las credenciales es una medida importante, especialmente las de:
- administradores de WordPress;
- FTP o SFTP;
- panel de hosting;
- base de datos;
- cuentas relacionadas con el mantenimiento del sitio.
Pero una contraseña nueva no elimina código que ya se encuentre dentro del servidor.
Si el atacante ha dejado una puerta trasera, puede recuperar el acceso incluso después de haber cambiado todas las credenciales.
Por eso la limpieza debe incluir una revisión del propio WordPress.
Qué se revisa durante una desinfección
Una investigación técnica normalmente incluye varios niveles.
El núcleo de WordPress puede compararse con los archivos oficiales para detectar modificaciones. También deben revisarse los plugins y temas instalados, especialmente aquellos que estén abandonados, desactualizados o procedan de fuentes poco fiables.
Es habitual revisar además:
- archivos PHP creados recientemente;
- directorios donde normalmente no debería existir código ejecutable;
- tareas programadas de WordPress;
- usuarios administradores;
- opciones sospechosas en la base de datos;
- archivos
.htaccess; - logs de Apache o Nginx;
- accesos FTP y panel de hosting.
Herramientas como WP-CLI permiten verificar determinados archivos mediante checksums oficiales. Aun así, ninguna comprobación aislada sustituye una revisión completa.
Por qué restaurar una copia de seguridad puede no solucionar el problema
Restaurar un backup anterior puede ser útil, pero solo si sabemos aproximadamente cuándo comenzó la infección.
Una web puede llevar comprometida bastante tiempo antes de mostrar síntomas visibles. En ese caso, varias copias de seguridad pueden contener ya el código malicioso.
Además, restaurar una copia no corrige necesariamente la causa original. Si el acceso se produjo mediante un plugin vulnerable y después restauramos ese mismo plugin, la web podría volver a ser comprometida.
La restauración debe formar parte de la estrategia, no ser automáticamente la única estrategia.
Qué no conviene hacer
Hay algunas acciones que pueden complicar considerablemente la recuperación:
- instalar varios plugins de seguridad esperando que alguno resuelva el problema;
- borrar archivos sin guardar información sobre ellos;
- actualizar todo indiscriminadamente antes de investigar;
- asumir que el problema ha terminado porque la portada vuelve a funcionar;
- conservar plugins o temas de origen desconocido;
- reutilizar contraseñas antiguas.
El objetivo no es solamente conseguir que la web vuelva a verse correctamente, sino entender hasta donde sea posible qué ocurrió y eliminar los mecanismos que permitirían repetir el acceso.
Después de limpiar la web
Una vez eliminada la infección conviene actualizar WordPress, plugins y temas, retirar componentes innecesarios, renovar credenciales y comprobar que las copias de seguridad funcionan correctamente.
También puede ser útil revisar durante unos días los logs y los cambios en los archivos para detectar actividad inesperada.
Si tu WordPress presenta alguno de estos síntomas o sospechas que puede seguir comprometido después de una primera limpieza, podemos revisar el sitio y valorar qué intervención necesita.
¿Reconoces alguna de estas señales en tu web?
Solicita una valoración de tu WordPress hackeado antes de seguir modificando archivos.