PROBLEMAS FRECUENTES
Google muestra páginas de spam que no existen en mi WordPress: qué revisar
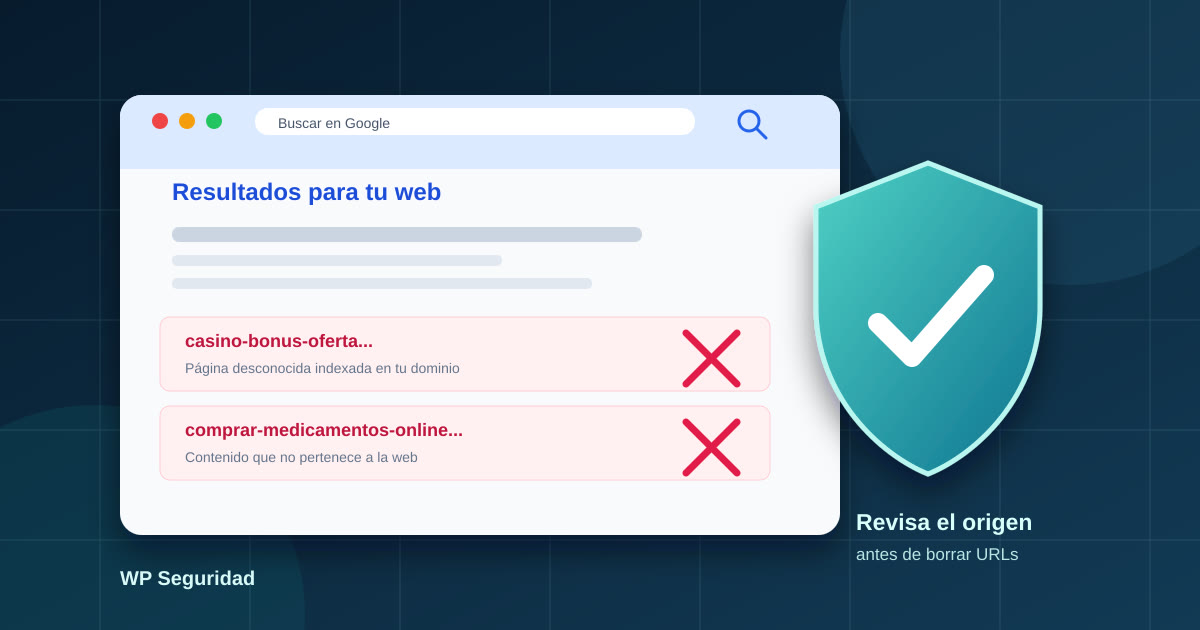
Encontrar en Google páginas que no existen al navegar por tu web es una señal que conviene tomar en serio.
Puede tratarse de URLs con nombres de medicamentos, casinos, contenido para adultos, apuestas o textos en otros idiomas. A veces aparecen al buscar site:tudominio.com y, en otros casos, Google Search Console avisa de problemas de seguridad o de páginas indexadas que nadie reconoce.
Que esas URLs no se vean en el menú de la web ni aparezcan al entrar directamente no significa necesariamente que el problema haya desaparecido. En muchos casos indica que Google ha rastreado contenido generado o servido de forma distinta a los visitantes habituales.
Qué significa que Google indexe páginas de spam
Google solo puede mostrar una URL en sus resultados si ha podido descubrirla de alguna forma.
Esto puede ocurrir porque esa página existió en algún momento, porque un enlace externo apunta a ella o porque la propia web la está generando dinámicamente bajo determinadas condiciones.
En una instalación WordPress comprometida, el spam SEO suele buscar precisamente eso: utilizar la autoridad y la visibilidad de un dominio legítimo para posicionar contenido que no tiene relación con la actividad real de la web.
El contenido malicioso puede manifestarse de varias formas:
- URLs nuevas creadas dentro de WordPress;
- páginas falsas que imitan fichas de productos o artículos;
- redirecciones hacia otros dominios;
- texto oculto insertado en páginas reales;
- contenido que solo se muestra a los robots de búsqueda;
- modificaciones del sitemap o de los enlaces internos.
Por eso conviene investigar el origen antes de limitarse a solicitar la eliminación de las URLs en Google.
Comprueba si el problema sigue activo
El primer paso es verificar si Google sigue encontrando páginas de spam o si está mostrando contenido antiguo que ya no existe.
Una búsqueda como esta puede ayudar a tener una primera visión:
site:tudominio.comTambién se pueden añadir términos sospechosos que aparezcan en los resultados, por ejemplo:
site:tudominio.com casino
site:tudominio.com viagra
site:tudominio.com pharmacy
Esto no sustituye una revisión técnica, pero permite detectar patrones: títulos extraños, URLs repetitivas, directorios que no pertenecen a la web o páginas en idiomas que nunca se han publicado.
Después conviene revisar Google Search Console:
- el informe de indexación;
- las páginas detectadas o indexadas recientemente;
- los avisos de seguridad;
- el sitemap enviado;
- los propietarios y usuarios que tienen acceso a la propiedad.
Si aparecen URLs de spam nuevas de forma continuada, hay que asumir que puede existir una modificación activa en la instalación o en el servidor.
Por qué la página puede no aparecer al abrirla
Una de las técnicas habituales del spam SEO consiste en mostrar contenido diferente según quién visita la web.
Por ejemplo, una URL puede devolver una página aparentemente normal cuando la abre el propietario desde su navegador, pero mostrar texto o enlaces de spam cuando la visita el robot de Google.
También puede variar el resultado según:
- la dirección IP;
- el país desde el que se hace la petición;
- el navegador o user-agent;
- si el visitante llega desde Google;
- la existencia de determinadas cookies;
- el momento concreto en que se realiza la visita.
Esto hace que una comprobación manual desde un único ordenador no siempre sea suficiente para descartar el problema.
Si Google ha indexado una página y tú no puedes verla, es importante revisar qué respuesta recibe el rastreador y si hay código que modifica el HTML de forma condicional.
Dónde puede estar el origen en WordPress
No existe una única ubicación para este tipo de infección. El código puede estar en un plugin, en el tema activo, en un archivo PHP añadido a una carpeta poco habitual o incluso almacenado en la base de datos.
Algunos puntos que suelen revisarse son:
- plugins y temas desactualizados, abandonados o que no se utilizan;
- extensiones de gestión de archivos instaladas sin necesidad;
- usuarios administradores desconocidos;
- archivos PHP modificados recientemente;
- directorios de
uploadscon archivos ejecutables; - tareas programadas de WordPress;
- reglas extrañas en
.htaccess; - configuraciones de redirección;
- código insertado en widgets, plantillas o opciones de la base de datos;
- archivos del núcleo de WordPress que no coinciden con su versión oficial.
No conviene borrar archivos al azar solo porque parezcan sospechosos. Un archivo puede ser parte de una personalización legítima y, al mismo tiempo, eliminar el primer código identificado no garantiza que no queden puertas traseras o accesos persistentes. Si el problema reaparece, puede indicar que la primera limpieza eliminó el síntoma, pero no el mecanismo que mantenía el acceso.
El sitemap también puede dar pistas
El sitemap sirve para comunicar a los buscadores qué URLs debe rastrear una web.
Si contiene cientos o miles de direcciones que no corresponden con páginas, entradas, productos o contenidos reales, puede ser una señal clara de manipulación.
En WordPress, el sitemap puede estar generado por el propio núcleo, por un plugin SEO o por código añadido por terceros. Por eso hay que comprobar no solo el archivo publicado, sino también qué componente lo está generando.
Un sitemap aparentemente normal tampoco descarta una infección. El spam puede difundirse mediante enlaces internos ocultos, redirecciones o páginas creadas únicamente cuando accede un robot de búsqueda.
No basta con eliminar las URLs desde Google
Google Search Console permite solicitar retiradas temporales de contenido y pedir una nueva indexación. Estas herramientas son útiles una vez resuelto el problema técnico, pero no eliminan el origen de una infección.
Si el código malicioso continúa activo, las mismas URLs pueden reaparecer o pueden generarse otras nuevas.
El orden recomendable es:
- identificar y eliminar la causa técnica;
- revisar que no queden accesos no autorizados;
- actualizar WordPress, plugins y temas;
- cambiar las credenciales implicadas;
- comprobar que las URLs de spam ya no se sirven;
- limpiar o regenerar el sitemap si fuese necesario;
- solicitar en Google la revisión, retirada o nueva indexación de las páginas afectadas.
Intentar arreglar primero el problema de indexación sin revisar la web puede ocultar temporalmente el síntoma, pero deja abierta la puerta a que vuelva a ocurrir.
Qué hacer si sospechas de una infección
Si has detectado páginas de spam en Google, evita hacer cambios apresurados sobre la instalación de producción.
Antes de borrar contenido o restaurar una copia de seguridad, es recomendable conservar información que ayude a investigar lo ocurrido: fecha aproximada en la que aparecieron las URLs, avisos de Search Console, archivos modificados, usuarios existentes, plugins instalados y registros disponibles del servidor.
Una revisión completa debe valorar el conjunto de la instalación:
- archivos;
- base de datos;
- usuarios WordPress;
- credenciales de hosting, FTP y base de datos;
- plugins y temas;
- tareas programadas;
- configuraciones del servidor;
- servicios externos vinculados al dominio, como Google Search Console.
El objetivo no es solo conseguir que Google deje de mostrar las URLs. Es eliminar el mecanismo que las creó o las servía, cerrar el posible punto de entrada y comprobar que no queda persistencia en el sitio.
Si Google muestra páginas que no pertenecen a tu WordPress, la web tiene redirecciones extrañas o aparecen avisos de seguridad, conviene analizar el alcance antes de dar el incidente por resuelto. En WP Seguridad podemos revisar una web WordPress hackeada, localizar el origen del problema y aplicar las medidas necesarias para recuperar el control del sitio.
¿Reconoces alguna de estas señales en tu web?
Solicita una valoración de tu WordPress hackeado antes de seguir modificando archivos.